NUEVA MIRADA · ESTRATEGIA
Los empleados ya corren con la IA mientras muchas empresas todavía gatean
Durante mi formación en MIT Professional Education encontré un dato que me hizo detenerme: el 38 % de los empleados encuestados reconoció haber compartido información laboral sensible con herramientas de IA sin conocimiento de su empresa. El dato no procede de una investigación del MIT, sino del informe Oh, Behave! 2024 de National Cybersecurity Alliance y CybSafe.
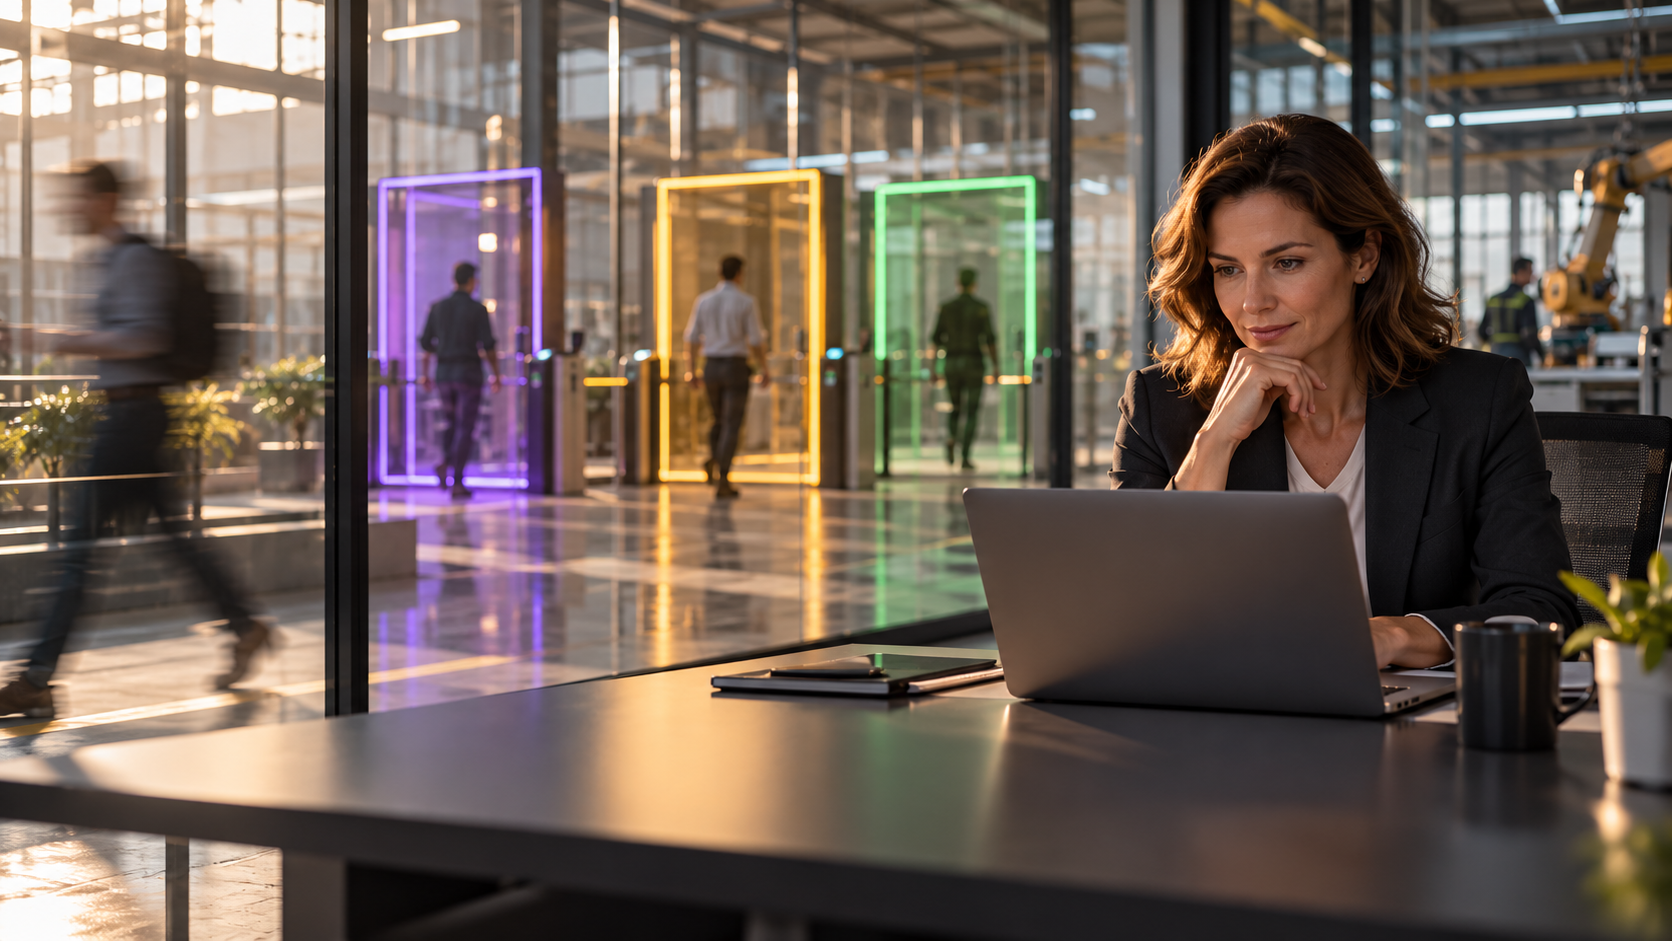 Imagen conceptual generada con IAEstrategiaGATEARCAMINARCORRER
“Prohibir sin ofrecer una alternativa segura no elimina la IA en la sombra; solo la vuelve invisible”
Un dato que obliga a mirar cómo se está adoptando la IA
Durante mi formación en MIT Professional Education encontré un dato que me hizo detenerme: el 38 % de los empleados encuestados reconoció haber compartido información laboral sensible con herramientas de IA sin conocimiento de su empresa. El dato no procede de una investigación del MIT, sino del informe Oh, Behave! 2024 de National Cybersecurity Alliance y CybSafe.
El estudio de 2024 reunió a más de 7.000 personas de Estados Unidos, Reino Unido, Canadá, Alemania, Australia, India y Nueva Zelanda. Además, el 52 % indicó que no había recibido formación sobre el uso seguro de la IA. Es una señal multinacional relevante, pero no permite trasladar esos porcentajes directamente a España.
La lectura importante no es que los empleados quieran poner en riesgo a su organización. Es que la adopción cotidiana de la IA puede avanzar mucho más rápido que las herramientas corporativas, la formación y los controles.
La IA en la sombra no siempre nace de una mala intención
La IA en la sombra —o shadow AI— es el uso de herramientas de inteligencia artificial sin aprobación o supervisión formal de los equipos de tecnología, seguridad o gobierno. Puede ser un chatbot público, una extensión, un modelo externo, una aplicación de análisis o una herramienta de visualización con IA.
Muchas veces aparece porque una persona intenta trabajar mejor: resumir un documento, traducir un texto, analizar una hoja de cálculo, preparar una propuesta o automatizar una tarea repetitiva. Esa iniciativa puede producir productividad real. El problema comienza cuando la organización desconoce qué herramienta se utiliza, qué información sale de su entorno y qué ocurre después con esos datos.
El problema no es usar IA: es perder visibilidad y control
Cuando una persona copia información interna en una herramienta no autorizada, la empresa puede perder capacidad para aplicar sus reglas de retención, acceso, borrado, trazabilidad y protección de la propiedad intelectual. También pueden aparecer riesgos de privacidad, credenciales expuestas, vulnerabilidades, incumplimiento normativo y daño reputacional.
No hace falta caer en el alarmismo. El nivel de riesgo depende del dato, la herramienta, el contrato, la configuración y el uso posterior. No es lo mismo pedir ideas con información pública que subir datos personales, secretos comerciales o información regulada. Gobernar bien significa distinguirlos.
El aviso continúa en 2025, pero no es una comparación directa
El informe de 2025 de las mismas organizaciones, elaborado con una muestra distinta de 6.500 personas en siete países, encontró que el 43 % había compartido información laboral sensible con herramientas de IA sin conocimiento de su empresa y que el 58 % no había recibido formación sobre seguridad o privacidad de la IA.
Estos datos actualizan la señal, pero no deben presentarse como una serie estadística estrictamente comparable: cambian la muestra y el diseño del estudio. Tampoco permiten atribuir porcentajes específicos a España.
Gatear, caminar y correr sin saltarse los controles
El modelo gatear, caminar y correr ayuda a ordenar la adopción. Una organización no debería pasar de una prueba individual a agentes con capacidad de actuar sobre procesos críticos sin construir antes competencias, controles y responsables.
La madurez no consiste en llegar cuanto antes a correr. Consiste en saber qué capacidades deben escalar, con qué autoridad y bajo qué condiciones.
| Etapa | Qué hacer | Controles mínimos |
|---|---|---|
| Gatear | Pilotos pequeños, acotados y reversibles | Caso de uso, datos aprobados, responsable y métrica |
| Caminar | Despliegues supervisados e integraciones corporativas | Herramientas autorizadas, permisos, observabilidad y trazabilidad |
| Correr | Escala avanzada y agentes con mayor autonomía | Autoridad limitada, aprobaciones, reversión, parada segura y supervisión continua |
Una regla sencilla para decidir qué datos pueden utilizarse
Un semáforo de datos no sustituye la clasificación corporativa ni la evaluación jurídica, pero permite convertir una política compleja en una decisión cotidiana comprensible.
| Nivel | Tipo de información | Regla práctica |
|---|---|---|
| Verde | Datos públicos o expresamente aprobados | Utilizar en herramientas autorizadas para el caso de uso |
| Ámbar | Información interna no sensible | Solo en entorno corporativo con controles de finalidad, acceso y retención |
| Rojo | Datos personales, secretos, credenciales o información regulada | No subir a herramientas no autorizadas; utilizar el entorno aprobado y escalar la duda |
Formar es necesario, pero no suficiente
La formación debe explicar con ejemplos reales qué información puede utilizarse, cómo verificar resultados, dónde comunicar una incidencia y a quién preguntar. Pero responsabilizar únicamente al empleado deja intacta la causa que empuja parte del uso a la sombra.
Si la alternativa corporativa tarda semanas, no resuelve el trabajo o exige un proceso inabarcable, muchas personas buscarán un atajo. La empresa necesita herramientas útiles, acceso ágil, políticas legibles y un canal rápido para probar nuevos casos de uso con seguridad.
Prohibir sin ofrecer una alternativa segura no elimina la IA en la sombra; solo la vuelve invisible.
La IA en la sombra se vuelve más crítica cuando puede actuar
El riesgo aumenta cuando la IA deja de generar contenido y obtiene acceso a correo, archivos, bases de datos, código o sistemas físicos. En ese momento ya no basta con revisar la respuesta: hay que controlar qué herramientas puede invocar, qué permisos recibe, qué acciones requieren aprobación y cómo se detiene el sistema.
Antes de escalar agentes se necesitan límites de autoridad, observabilidad, registros trazables, responsables claros, mecanismos de reversión y parada segura. Correr con IA no significa eliminar la supervisión; significa diseñarla para un sistema que puede actuar.
Seis medidas para pasar de la prohibición al gobierno
- 01Identificar qué herramientas y casos de uso ya emplean las personas
- 02Ofrecer alternativas corporativas que resuelvan trabajo real
- 03Definir un semáforo verde, ámbar y rojo para los datos
- 04Formar con ejemplos y habilitar un canal sencillo para dudas e incidencias
- 05Asignar permisos según el impacto y la reversibilidad de cada acción
- 06Registrar, revisar y poder detener los agentes antes de escalarlos
La IA en la sombra no se resuelve eligiendo entre innovación y control. Se resuelve haciendo que la opción segura sea también la opción útil. ¿Tu empresa está gateando con controles mientras sus empleados ya corren por su cuenta?